Tag / cyberattaque
-
![Fuite de données: vos obligations dans les 72h]()
Fuite de données : le guide de vos obligations juridiques sous 72 heures
Par Eurolaw France Cyber. Mis à jour le 04 novembre 2026. Après une fuite de données personnelles, l’article 33 du RGPD impose de notifier la CNIL dans les meilleurs délais et, si possible, 72 heures au plus tard après en avoir pris connaissance, sauf si la violation n’est pas susceptible d’engendrer un risque pour… -
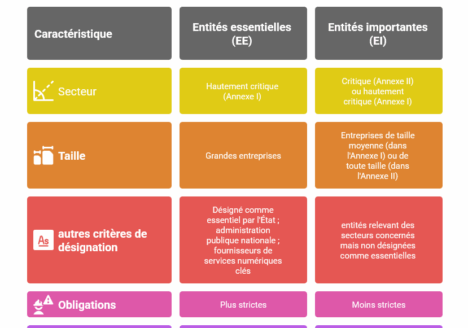
![NIS2: quelles sont mes obligations ?]()
Directive NIS2 : quelles obligations pour les PMEs et ETIs ?
La directive NIS2 (UE 2022/2555), officiellement publiée au Journal Officiel de l’UE le 27 décembre 2022, est entrée en vigueur dans l'ensemble des pays de l'Union Européenne le 18 octobre 2024, à la date limite prévue pour la transposition dans les Etats membres. En France, le projet de loi relatif à la résilience des infrastructures critiques n'est toujours pas finalisé.… -
![Mohamed Beghdadi]()
Préparer son plan de réponse à incident cyber
Le dirigeant d’entreprise privée ou publique se doit de préparer son plan de réponse à incident cybersécurité
-
![]()
Une politique de gouvernance du risque cyber pour les entreprises.
Journal Spécial des Sociétés: entretien avec Pierre-Marie GAUTHIER, Secrétaire Général d’EUROLAW FRANCE CYBER. Tandis que 20 % des entreprises françaises ont déjà été victimes d’une cyberattaque, selon un récent baromètre Cyblex/Docaposte, Pierre-Marie Gauthier, secrétaire général de l’association Eurolaw France Cyber, plaide pour une sensibilisation accrue des dirigeants, qui peuvent être tenus juridiquement responsables en…
-
![]()
Eurolaw France Cyber : le point après deux ans d’existence
par Pierre-Marie GAUTHIER Un constat ne cesse de se vérifier: les risques cyber sont la menace numéro 1 pour l’ensemble des entreprises privées et publiques et leurs dirigeants. Cette menace, par sa complexité, nécessite un traitement préventif et curatif relevant d’expertises complémentaires. Ainsi est née le 9 mai 2022, sous l’impulsion de l’avocat européen…